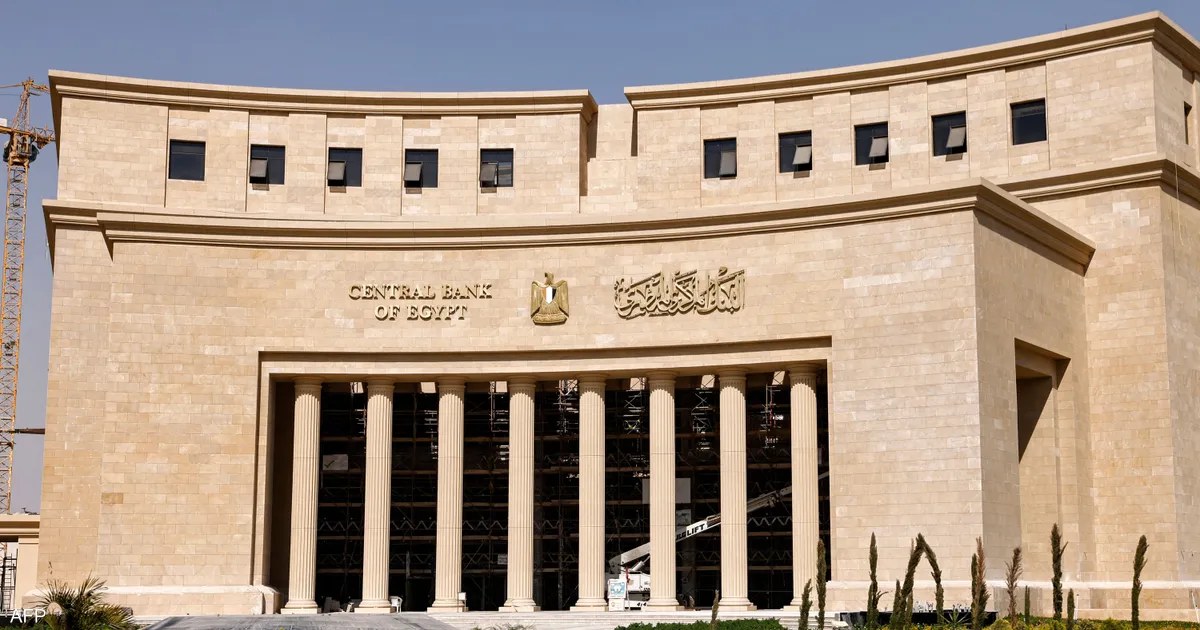
أصدر البنك المركزي المصري تحذيرًا من عروض وهمية وروابط إلكترونية مزيفة تستهدف عملاء البنوك في مصر، وتدفعهم إلى كشف بيانات بطاقاتهم المصرفية وأرقامهم السرية، ما يتيح للمحتالين الاستيلاء على أموالهم. وقال مسؤول في البنك الأهلي المصري إن هذا التحذير هو الثاني من نوعه خلال أقل من شهرين.
وبحسب البنك المركزي، يزعم المحتالون أن إدخال بيانات البطاقة والرقم السري يتيح الاستفادة من خصومات على سلع رائجة أو عروض من علامات تجارية شهيرة. وحذر البنك من العروض غير المنطقية أو المبالغ فيها، ومن إدخال البيانات المصرفية أو الشخصية في صفحات مجهولة المصدر.
وقال إيهاب جلال، المسؤول في البنك الأهلي المصري، إن هذا النوع من الاحتيال يتزايد، وإن البنوك العاملة في مصر، الحكومية والأجنبية الخاصة، تتلقى يوميًا اتصالات من عملاء يطلبون إيقاف بطاقاتهم بعد تعرضهم له. وأوضح أن بعض الروابط التي تروّج للعروض الوهمية تحتوي، وفقًا له، على ملفات قادرة على سرقة بيانات العملاء، رغم أن واجهاتها قد لا تثير شكوكهم. وتؤدي روابط أخرى إلى صفحات تحاكي مواقع عالمية وتدفع المستخدمين إلى إدخال بياناتهم البنكية وكلمات المرور بأنفسهم.
وأضاف جلال أن البيانات المسروقة قد تُستخدم لسحب مبالغ من الحسابات وتحويلها إلى محافظ إلكترونية. وقال إن بعض المحتالين يستخدمون بيانات البطاقات لإجراء مشتريات عبر الإنترنت، مشيرًا إلى مسؤولية تقع على البنوك في هذه الحالة، إذ يلزمها القانون بإرسال كلمة مرور مؤقتة إلى هاتف العميل.
وقال مصدر أمني في إدارة مكافحة جرائم الحاسبات وشبكة المعلومات، المعروفة باسم «مباحث الإنترنت»، إن الإدارة تشهد تزايدًا في البلاغات عن سرقة أموال من الحسابات البنكية عبر روابط احتيالية. وأوضح أن المحتالين يحصلون من خلالها على بيانات البطاقات، ثم يستخدمونها في معاملات مالية غير مشروعة والاستيلاء على الأرصدة.
ودعا المصدر من يكتشف اختراق بيانات بطاقته إلى الاتصال فورًا بخدمة عملاء البنك وطلب إيقاف البطاقة لمنع عمليات سحب جديدة، مع الاحتفاظ بصور الرسائل والروابط المشبوهة وتفاصيل المعاملات. وقال إن المتضررين يمكنهم تقديم بلاغ في مقر الإدارة أو أقرب مديرية أمن، مع التحقق من قنوات التواصل الرسمية ومواعيد الإبلاغ القانونية. وأشار إلى أن المادة 23 من قانون مكافحة جرائم تقنية المعلومات تنص على عقوبات متدرجة لجرائم بطاقات الدفع الإلكتروني تشمل الحبس والغرامة، وتشتد بحسب قصد الجاني وما إذا كان قد نجح في الاستيلاء على الأموال.
من جانبه، أوصى أحمد عبدالفتاح، المتخصص في الذكاء الاصطناعي والأمن السيبراني، بتجاهل الروابط مجهولة المصدر الواردة عبر الرسائل النصية أو البريد الإلكتروني، والتعامل معها بوصفها محتملة الاحتيال إلى أن يثبت العكس. كما شدد على عدم مشاركة البيانات البنكية أو فتح الروابط المشبوهة، والتحقق من هوية الجهة التي ترسل العروض، والتواصل فورًا مع البنك عند تلقي رسائل مماثلة.
التعليقات (0)
أضف تعليقاً
لا توجد تعليقات بعد. كن أول من يعلق!