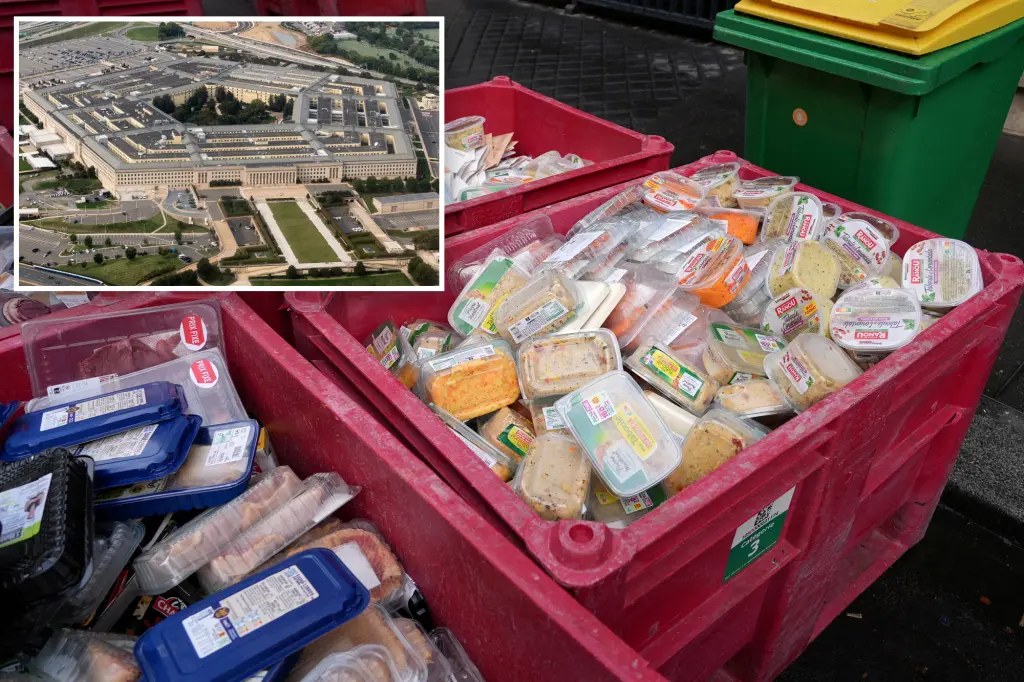
يتعامل البنتاغون مع أعطال أصابت مجمدات متاجر في 6 قواعد عسكرية أمريكية على الأقل، أواخر أغسطس، بوصفها هجومًا إلكترونيًا محتملًا، وفق 4 مسؤولين مطلعين على الأمر. وأدت الأعطال إلى تلف أغذية في تلك المتاجر، التي يشتري منها العسكريون طعامهم داخل القواعد.
ولم تتمكن رويترز من تحديد مدى تقدم التحقيق، أو ما إذا كان المحققون قد توصلوا إلى نتيجة بشأن سبب الأعطال أو المسؤول المحتمل عنها. وقال البنتاغون، ردًا على سؤال عن التحقيق، إن وحدة تابعة للقيادة السيبرانية العسكرية «تعمل بتنسيق وثيق» مع جهات حكومية أخرى وأجهزة إنفاذ القانون، من دون تقديم تفاصيل إضافية.
وقالت إدارة التحقيقات الجنائية بالجيش الأمريكي إن مكتبها المختص بالجرائم السيبرانية يشارك في التحقيق، ويتعاون مع أجهزة إنفاذ القانون الفرنسية لفهم «أعطال التبريد في أوروبا» على نحو أفضل. وذكر أحد المسؤولين أن المحققين العسكريين تواصلوا مع نظرائهم الفرنسيين بشأن هجوم إلكتروني مماثل أصاب مجمدات تجارية في فرنسا وعطّل عمل متاجر هناك في وقت سابق من أكتوبر.
واستند تحديد المتاجر المتضررة في الولايات المتحدة إلى مراجعة رويترز لمنشورات وتحديثات نشرتها القواعد العسكرية وقت وقوع الأعطال. وفي حالة واحدة على الأقل، لم تتوقف أجهزة التبريد عن العمل فحسب، بل ارتفعت درجات حرارتها خلال الليل، لتُكتشف في الصباح كميات من الطعام الذابل أو الذائب. وأوضح حساب قاعدة فورت هواتشوكا بولاية أريزونا على فيسبوك، في 26 أغسطس، أن مجمدها دخل وضع إزالة الجليد وسخّن الطعام، ما أدى إلى تلفه.
وكانت مدونة «سيغنال آند سايلنس» حديثة الإنشاء أول من نشر، في 28 أغسطس، خبر سلوك المجمدات غير المعتاد واحتمال تعرضها لتخريب إلكتروني. وسبق أن نشرت صحيفة «ستارز آند سترايبس» مشاركة محققين عسكريين، فيما نشرت صحيفة «ديلي تلغراف» البريطانية خبر تواصلهم مع الفرنسيين. أما تعامل المحققين مع الواقعة بوصفها هجومًا إلكترونيًا مشتبهًا به، فهو التطور الذي كشفه التقرير الحالي.
وفي فرنسا، تجاوز هجوم إلكتروني ضوابط الحرارة في وحدات تبريد تجارية بأكثر من 350 منشأة، ما اضطر متاجر إلى إزالة أغذية مجمدة تالفة. ورفع المهاجمون درجات الحرارة بدلًا من تعطيل الأجهزة وحدها، على نحو يشبه ما وقع في فورت هواتشوكا؛ وارتفعت الحرارة في بعض الوحدات الفرنسية إلى حد اشتعالها. وقدّر مالك متجر، في وقت سابق من أكتوبر، أن تبلغ التكلفة الإجمالية للهجوم عشرات الملايين من اليوروهات في أنحاء فرنسا. ولم ترد السفارة الفرنسية في واشنطن على طلب للتعليق.
وقال خبراء لرويترز سابقًا إن تنفيذ الهجوم في فرنسا بدا سهلًا. وذكرت شركة «دانفوس» الدنماركية، المصنّعة لوحدات التحكم في أنظمة التبريد، أن كثيرًا من وحداتها المستخدمة في المواقع المتضررة كانت قديمة أو تعمل ببرمجيات تشغيل غير محدّثة، وهو ما قد يكون سهّل اختراقها. ولم تتمكن رويترز من تحديد ما إذا كانت وحدات تحكم من «دانفوس» أو من أي شركة أخرى مستخدمة في القواعد الأمريكية المتضررة، ولم ترد الشركة على طلبات للتعليق.
وتؤدي أنظمة التبريد دورًا أساسيًا في توزيع الأغذية الطازجة. وفي وقت سابق من هذا العام، دعت «المبادرة العالمية لسلامة الغذاء»، وهي هيئة في القطاع، مختصي سلامة الغذاء وتقنية المعلومات إلى التعاون لتعزيز أمن تقنيات التبريد الإلكتروني، مشيرة إلى أن اختراق نظام التبريد قد يكون بخطورة تعطله.
وسبق أن تعرضت ثلاجات ومجمدات للتخريب الإلكتروني في الولايات المتحدة وخارجها. وقالت «دانفوس» إن متاجر تستخدم نسخًا قديمة من وحدات التحكم التابعة لها في روسيا وإسرائيل استُهدفت أو اختُرقت عام 2022. وفي ديسمبر من العام الماضي، اتهم مدعون اتحاديون في لوس أنجلوس امرأة أوكرانية بالانتماء إلى مجموعة قراصنة عطّلت التبريد في منشأة لتجهيز اللحوم عام 2024، ما أتلف أكثر من 2000 رطل من اللحوم.
وقال بيل مور، الرئيس التنفيذي لشركة «زونا سيستمز» المتخصصة في الأمن السيبراني الصناعي، إن المشكلة الأساسية تكمن في ربط وحدات تحكم بالإنترنت بعدما صُممت أصلًا لتعمل بمعزل عنه ويصونها فني يحضر إلى الموقع. وأضاف أن التعرض للاختراق عبر الإنترنت لا يقتصر على أنظمة التبريد، لكن عواقبه عليها قد تكون خطيرة، إذ يمكن أن يعطّل سلسلة إمداد الغذاء.
التعليقات (0)
أضف تعليقاً
لا توجد تعليقات بعد. كن أول من يعلق!